Tres robos de criptomonedas en dos días se llevaron 3,71 millones de dólares, según la base de datos pública de hackeos de DefiLlama, actualizada el 14 de noviembre de 2026. ¿Por qué este tipo de pérdidas sigue naciendo en cálculos y permisos que los usuarios corrientes no pueden ver? La respuesta importa porque este pequeño grupo revela un patrón que subyace a un total anual mucho mayor.
- Frontend e infraestructura6,50474%
- Claves comprometidas7228.2%
- Puentes y cadenas cruzadas7018.0%
- Control de acceso3714.2%
- Contabilidad de tokens y participaciones2542.9%
- Otros2332.7%
El grupo es pequeño frente al total registrado del año, pero su mecánica explica adónde va el dinero cuando una sola cifra o una sola aprobación falla. El registro de DefiLlama atribuye el mayor de los robos a una cifra de proveedor mal calculada, el menor a permisos que los usuarios ya habían concedido, y el tercero a agentes de trading cuyo alcance sigue sin estar claro. En conjunto, muestran un riesgo concentrado en lugares que la pantalla de una cartera nunca muestra.
Una cifra de proveedor se multiplicó y se convirtió en capacidad de endeudamiento
Según el registro de DefiLlama, los atacantes aprovecharon un error aritmético en el mercado de BUSD de Kava Lend. La cifra de interés de los proveedores, que registra las ganancias adeudadas a quienes aportaron fondos, se multiplicó por 243.000 porque la oferta efectiva detrás de ella era extremadamente pequeña. Esa cifra inflada generó derechos de garantía muy superiores a lo que justificaba la posición real.
Al endeudamiento le siguieron las garantías infladas. Los atacantes pidieron prestado KAVA de forma repetida y luego cerraron los préstamos mediante un proceso que borraba la deuda pero dejaba una garantía demasiado pequeña, tal como lo describe el registro de DefiLlama. La cantidad sustraída fue de 53,9 millones de KAVA.
Buena parte de ese KAVA se trasladó a BNB Chain y se vendió allí, según el mismo registro. En el puente Relay se bloquearon 612.416 USDT vinculados al blanqueo. Un puente puede, por tanto, interrumpir parte de las ganancias después de un robo, aunque no puede revertir el endeudamiento dentro del protocolo de préstamos.
Los permisos concedidos abrieron las puertas más pequeñas
DefiLlama incluye el incidente de Pennysia, fechado el 13 de noviembre, en la categoría de Control de Acceso, e implica una llamada externa arbitraria. Su registro señala que un atacante usó tokens maliciosos para superar las comprobaciones de gasto y luego se valió de permisos que los usuarios ya habían concedido para mover USDC, wstETH y YUNO desde sus carteras a través del contrato. La suma sustraída fue de 5.131 dólares, de cuatro usuarios en Ethereum.
| Proyecto | Red | Sustraído | Tipo de ataque |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | Contabilidad de tokens y participaciones |
| Pennysia | Ethereum | $5,131 | Control de acceso |
| Hyprearn Perps | Hyperliquid L1 | sin datos | Lógica del protocolo |
Hyprearn Perps, en Hyperliquid L1, aún no tenía una cantidad registrada en la base de datos. DefiLlama clasifica su tipo como Lógica del Protocolo, es decir, un fallo en las propias reglas del servicio. El equipo reveló informes de trading no autorizado en un pequeño número de cuentas de Hyperliquid que antes habían autorizado sus carteras de agentes de API, según el registro de la base de datos.
Su equipo revocó sus agentes de trading existentes por su parte y pidió a los usuarios afectados que retiraran las aprobaciones directamente a través de Hyperliquid antes de autorizar agentes de reemplazo. Esos agentes tenían permiso de trading sin permiso de retirada. El registro vincula, por tanto, cualquier impacto financiero al trading realizado sin autorización, no al dinero sacado directamente de una cartera. La causa, el número de cuentas afectadas y las pérdidas totales siguen sin revelarse en la base de datos.
Una pérdida muy grande desvía el total anual
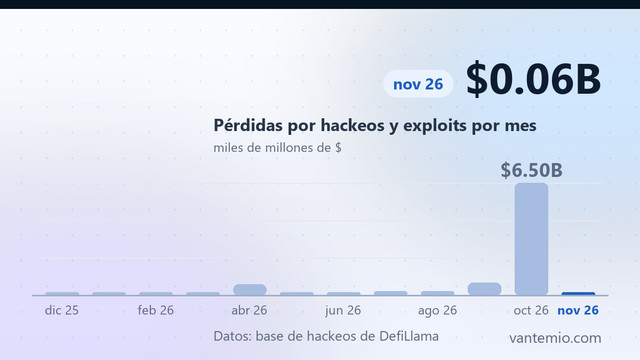
En lo que va de año, la base de datos contabiliza 347 incidentes y unos 8.790 millones de dólares sustraídos donde se conoce la cantidad. En el mismo tramo de 2025 se registraron 126 incidentes y unos 2.640 millones de dólares. Ocurrieron más incidentes y se sustrajo mucho más dinero, pero la distribución importa más que cualquiera de los dos totales por separado.
Binance CEX, el 29 de octubre, es el mayor incidente de 2026 hasta ahora, con unos 6.360 millones de dólares, en la categoría de Frontend e Infraestructura. Esa etiqueta apunta a los sistemas de cara al público del servicio, no a la aritmética dentro de un mercado de préstamos. Un solo incidente concentra, por tanto, la mayor parte del total registrado del año.
En los últimos treinta días hasta el 14 de noviembre, la base de datos registra 45 incidentes y unos 6.440 millones de dólares. Los treinta días anteriores suman 32 incidentes y unos 518,98 millones de dólares. El fuerte aumento del dinero, frente a un aumento moderado del número de casos, apunta a un pequeño número de eventos muy grandes que impulsan el total, no a un incremento constante de los robos cotidianos.
Qué puede comprobar el usuario antes de autorizar cualquier otra cosa
La pantalla de una cartera no puede mostrar un índice de intereses ni un error aritmético antes de que se usen. Sí puede mostrar las aprobaciones ya concedidas, la dirección que un servicio pide al usuario que confíe y las carteras de agentes que tienen permiso de trading. El consejo de Hyprearn apunta a esa comprobación: retirar primero la aprobación anterior y conceder después una nueva, en lugar de añadir otra capa de permisos.
Pennysia acota aún más el punto. Los usuarios querían intercambiar un token, mientras que el registro describe otros tokens saliendo de sus carteras bajo permisos concedidos antes. Comprobar qué tokens puede mover un contrato, y por cuánto, importa tanto como revisar la propia operación.
Los fondos devueltos este año, allí donde la base de datos los registra, se sitúan en unos 8,25 millones de dólares. Esa cifra queda muy por debajo de lo sustraído, así que la recuperación sigue siendo la excepción y no el resultado habitual. Las próximas actualizaciones mostrarán si Hyprearn suma una cantidad registrada, si Kava Lend recupera algún fondo y si el total reciente de treinta días se acerca al nivel anterior o se mantiene elevado.
El patrón es lo bastante claro para actuar. Las pérdidas de este grupo no vinieron de usuarios que enviaron dinero a la dirección equivocada. Vinieron de una cifra mal calculada, de permisos concedidos por anticipado y de agentes de trading que se dejaron activos. Mientras los servicios no hagan visibles esos controles ocultos, el paso más seguro para un usuario es tratar cada aprobación como un riesgo vivo y revisarla antes de la siguiente operación.
Fuente: DefiLlama · Fecha: