Drei Krypto-Diebstähle an zwei Tagen summierten sich laut der öffentlichen Hack-Datenbank von DefiLlama, Stand 14. November 2026, auf 3,71 Millionen US-Dollar. Warum beginnen solche Verluste immer noch bei Berechnungen und Berechtigungen, die normale Nutzer nicht sehen können? Die Antwort ist wichtig, weil dieses kleine Cluster ein Muster hinter einer weit größeren Jahressumme offenlegt.
- Frontend und Infrastruktur6,50474%
- Kompromittierte Schlüssel7228.2%
- Brücken und Cross-Chain7018.0%
- Zugriffskontrolle3714.2%
- Token- und Anteilsbuchung2542.9%
- Sonstige2332.7%
Das Cluster ist klein gemessen an der für das Jahr erfassten Gesamtsumme, doch seine Mechanik erklärt, wohin das Geld fließt, wenn eine einzige Kennzahl oder eine einzige Freigabe schiefgeht. Die Darstellung von DefiLlama führt den größten Diebstahl auf eine falsch berechnete Anbieter-Kennzahl zurück, den kleinsten auf Berechtigungen, die Nutzer bereits erteilt hatten, und den dritten auf Handelsagenten, deren Befugnisse unklar blieben. Zusammen zeigen sie, dass sich das Risiko an Stellen konzentriert, die eine Wallet-Oberfläche nie anzeigt.
Eine Anbieter-Kennzahl wurde vervielfacht – und dann zur Kreditkraft
Laut der Darstellung von DefiLlama nutzten Angreifer einen Rechenfehler im BUSD-Markt von Kava Lend aus. Die Anbieter-Zinskennzahl, die die den Einzahlern geschuldeten Erträge abbildet, stieg um das 243.000-Fache, weil das dahinterstehende effektive Angebot extrem klein war. Diese aufgeblähte Kennzahl erzeugte Sicherheitenansprüche, die weit über dem lagen, was die tatsächliche Position rechtfertigte.
Der Kreditaufnahme gingen die aufgeblähten Ansprüche voraus. Die Angreifer liehen wiederholt KAVA und schlossen die Kredite dann über einen Prozess, der die Schuld zum Erlöschen brachte und dabei zu wenig Sicherheiten übrig ließ, so die Darstellung von DefiLlama. Entwendet wurden 53,9 Millionen KAVA.
Ein großer Teil dieser KAVA wurde laut derselben Darstellung auf die BNB Chain transferiert und dort verkauft. An der Relay-Brücke wurden 612.416 USDT gesperrt, die mit der Geldwäsche in Verbindung standen. Eine Brücke kann also einen Teil des Erlöses nach einem Diebstahl unterbrechen, auch wenn sie die Kreditaufnahme innerhalb des Lending-Protokolls nicht rückgängig machen kann.
Erteilte Berechtigungen öffneten die kleineren Türen
DefiLlama führt den Vorfall Pennysia vom 13. November unter der Kategorie Access Control mit einem beliebigen externen Aufruf. Der Darstellung zufolge nutzte ein Angreifer bösartige Token, um Ausgabenprüfungen zu umgehen, und griff dann auf bereits von Nutzern erteilte Berechtigungen zurück, um USDC, wstETH und YUNO über den Vertrag aus deren Wallets zu bewegen. Entwendet wurden 5.131 US-Dollar von vier Nutzern auf Ethereum.
| Projekt | Netzwerk | Entwendet | Angriffsart |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | Token- und Anteilsbuchung |
| Pennysia | Ethereum | $5,131 | Zugriffskontrolle |
| Hyprearn Perps | Hyperliquid L1 | nicht erfasst | Protokolllogik |
Für Hyprearn Perps auf Hyperliquid L1 ist in der Datenbank bislang kein Betrag erfasst. DefiLlama führt den Fall unter dem Typ Protocol Logic, also einen Fehler in den eigenen Regeln des Dienstes. Das Team habe Berichte über unbefugten Handel in einer kleinen Zahl von Hyperliquid-Konten offengelegt, die zuvor seine API-Agenten-Wallets autorisiert hatten, so die Datenbank-Darstellung.
Das Team widerrief seine bestehenden Handelsagenten auf seiner Seite und forderte betroffene Nutzer auf, Freigaben direkt über Hyperliquid zu entfernen, bevor sie Ersatzagenten autorisieren. Diese Agenten hatten Handelsberechtigung ohne Abhebungsberechtigung. Die Darstellung verknüpft finanzielle Auswirkungen daher mit nicht autorisiertem Handel und nicht mit Geld, das direkt aus einer Wallet entnommen wurde. Die Ursache, die Zahl der betroffenen Konten und die Gesamtverluste bleiben in der Datenbank ungenannt.
Ein sehr großer Verlust verzerrt die Jahressumme
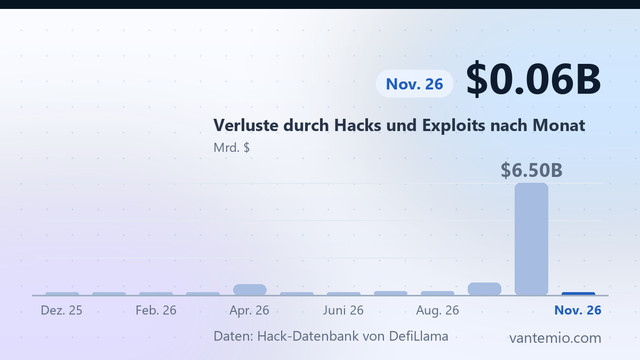
Bislang zählt die Datenbank in diesem Jahr 347 Vorfälle und rund 8,79 Milliarden US-Dollar Entwendetes, wo ein Betrag bekannt ist. Im gleichen Zeitraum des Jahres 2025 waren es 126 Vorfälle und rund 2,64 Milliarden US-Dollar. Es gab mehr Vorfälle und weit mehr entwendetes Geld, doch die Verteilung wiegt schwerer als jede der beiden Summen für sich.
Binance CEX ist mit rund 6,36 Milliarden US-Dollar am 29. Oktober der bislang größte Vorfall des Jahres 2026, in der Kategorie Frontend & Infrastructure. Diese Bezeichnung verweist auf die öffentlich zugänglichen Systeme des Dienstes und nicht auf die Arithmetik innerhalb eines Lending-Markts. Ein einziger Vorfall macht damit den Großteil der für das Jahr erfassten Gesamtsumme aus.
Für die letzten dreißig Tage bis zum 14. November verzeichnet die Datenbank 45 Vorfälle und rund 6,44 Milliarden US-Dollar. Die dreißig Tage davor verzeichnen 32 Vorfälle und rund 518,98 Millionen US-Dollar. Der starke Anstieg des entwendeten Geldes bei mäßigem Anstieg der Vorfallzahl deutet darauf hin, dass eine kleine Zahl sehr großer Ereignisse die Gesamtsumme treibt und nicht ein stetiger Anstieg alltäglicher Diebstähle.
Was Nutzer prüfen können, bevor sie irgendetwas anderes autorisieren
Eine Wallet-Oberfläche kann einen Zinsindex oder einen Rechenfehler nicht anzeigen, bevor er ausgenutzt wird. Sie kann bereits erteilte Freigaben anzeigen, die Adresse, der ein Dienst den Nutzer vertrauen lässt, und Agenten-Wallets mit Handelsberechtigung. Der Rat von Hyprearn zielt auf genau diese Prüfung: zuerst die frühere Freigabe löschen, dann eine neue erteilen, statt eine weitere Berechtigungsebene hinzuzufügen.
Pennysia spitzt den Punkt weiter zu. Die Nutzer wollten einen Token tauschen, während der Darstellung zufolge andere Token unter früher erteilten Berechtigungen aus ihren Wallets abflossen. Zu prüfen, welche Token ein Vertrag bewegen darf und in welcher Höhe, ist ebenso wichtig wie die Prüfung des Handels selbst.
In diesem Jahr zurückgezahlte Gelder belaufen sich, soweit die Datenbank sie erfasst, auf rund 8,25 Millionen US-Dollar. Diese Summe liegt weit unter dem entwendeten Betrag, sodass eine Rückholung die Ausnahme und nicht das normale Ergebnis bleibt. Künftige Aktualisierungen werden zeigen, ob Hyprearn einen erfassten Betrag erhält, ob Kava Lend Gelder zurückholt und ob sich die Summe der letzten dreißig Tage dem früheren Niveau nähert oder erhöht bleibt.
Dieses Muster ist klar genug, um danach zu handeln. Die Verluste in diesem Cluster entstanden nicht dadurch, dass Nutzer Geld an die falsche Adresse schickten. Sie entstanden durch eine falsch berechnete Kennzahl, durch im Voraus erteilte Berechtigungen und durch Handelsagenten, die bestehen blieben. Solange Dienste diese verborgenen Steuerungselemente nicht sichtbar machen, besteht der sicherste Schritt für einen Nutzer darin, jede Freigabe als akutes Risiko zu behandeln und sie vor dem nächsten Handel zu überprüfen.
Quelle: DefiLlama · Datum: