Três roubos de criptomoedas em dois dias drenaram US$ 3,71 milhões, segundo o banco de dados público de ataques do DefiLlama, atualizado em 14 de novembro de 2026. Por que perdas desse tipo ainda começam em cálculos e permissões que o usuário comum não consegue enxergar? A resposta importa porque esse pequeno grupo revela um padrão por trás de um total anual muito maior.
- Frontend e infraestrutura6,50474%
- Chaves comprometidas7228.2%
- Pontes e cross-chain7018.0%
- Controle de acesso3714.2%
- Contabilidade de tokens e cotas2542.9%
- Outros2332.7%
O conjunto é pequeno diante do total registrado no ano, mas sua mecânica explica para onde vai o dinheiro quando um único número ou uma única aprovação sai errado. O relato do DefiLlama atribui o maior roubo a um valor de fornecedor calculado de forma equivocada, o menor a permissões já concedidas pelos usuários e o terceiro a agentes de negociação cujo escopo permaneceu indefinido. Juntos, eles mostram o risco concentrado em lugares que a tela de uma carteira nunca exibe.
Um valor de fornecedor multiplicado virou poder de empréstimo
Segundo o relato do DefiLlama, os atacantes exploraram um erro aritmético no mercado de BUSD do Kava Lend. O valor de juros para fornecedores, que acompanha os rendimentos devidos a quem forneceu os recursos, subiu 243.000 vezes porque a oferta efetiva por trás dele era extremamente pequena. Esse número inflado gerou garantias muito maiores do que a posição real justificava.
Os empréstimos acompanharam as garantias infladas. Os atacantes tomaram KAVA emprestado repetidamente e depois encerraram os empréstimos por um processo que apagou a dívida e deixou garantia insuficiente, conforme descreve o relato do DefiLlama. O valor tomado foi de 53,9 milhões de KAVA.
Boa parte desse KAVA foi para a BNB Chain e vendida lá, segundo o mesmo relato. Na ponte Relay, 612.416 USDT ligados à lavagem foram bloqueados. Uma ponte, portanto, pode interromper parte dos recursos depois de um roubo, ainda que não consiga desfazer o empréstimo dentro do protocolo de empréstimos.
Permissões concedidas abriram as portas menores
O DefiLlama lista o incidente Pennysia, datado de 13 de novembro, na categoria Controle de Acesso, envolvendo uma chamada externa arbitrária. Seu relato diz que um atacante usou tokens maliciosos para passar pelas verificações de gasto e então se aproveitou de permissões que os usuários já haviam concedido para mover USDC, wstETH e YUNO de suas carteiras por meio do contrato. O valor tomado foi de US$ 5.131, retirado das carteiras de quatro usuários na Ethereum.
| Projeto | Rede | Levado | Tipo de ataque |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | Contabilidade de tokens e cotas |
| Pennysia | Ethereum | $5,131 | Controle de acesso |
| Hyprearn Perps | Hyperliquid L1 | sem dados | Lógica do protocolo |
O Hyprearn Perps, na Hyperliquid L1, ainda não tinha valor registrado no banco de dados. O DefiLlama classifica seu tipo como Lógica do Protocolo, ou seja, uma falha nas próprias regras do serviço. A equipe divulgou relatos de negociações não autorizadas em um pequeno número de contas da Hyperliquid que haviam autorizado anteriormente suas carteiras de agente de API, segundo o relato do banco de dados.
Sua equipe revogou os agentes de negociação existentes em sua plataforma e orientou os usuários afetados a revogar as permissões diretamente pela Hyperliquid antes de autorizar agentes substitutos. Esses agentes tinham permissão de negociação sem permissão de saque. O relato, portanto, liga qualquer impacto financeiro a negociações feitas sem autorização, não a dinheiro retirado diretamente de uma carteira. A causa, o número de contas afetadas e as perdas totais seguem não divulgados no banco de dados.
Uma perda muito grande puxa o total do ano
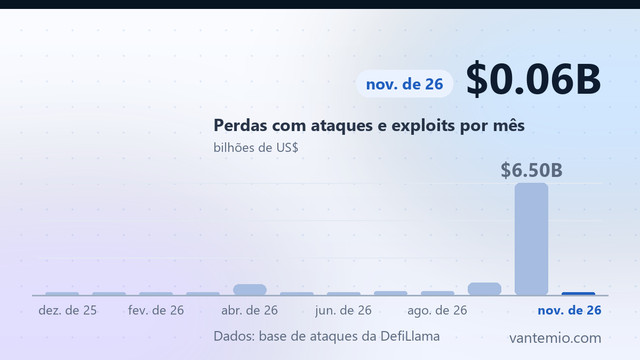
Até agora neste ano, o banco de dados contabiliza 347 incidentes e cerca de US$ 8,79 bilhões em valores conhecidos. No mesmo período de 2025, foram 126 incidentes e cerca de US$ 2,64 bilhões. Houve mais incidentes e muito mais dinheiro tomado, mas a distribuição importa mais do que qualquer um dos totais isoladamente.
O incidente "Binance CEX", de 29 de outubro, é o maior de 2026 até agora, com cerca de US$ 6,36 bilhões, na categoria Interface e Infraestrutura. Esse rótulo aponta para os sistemas voltados ao público do serviço, não para a aritmética dentro de um mercado de empréstimos. Um único incidente, portanto, responde pela maior parte do total registrado no ano.
Nos últimos trinta dias até 14 de novembro, o banco de dados registra 45 incidentes e cerca de US$ 6,44 bilhões. Os trinta dias anteriores somam 32 incidentes e cerca de US$ 518,98 milhões. A alta acentuada no valor, diante de um aumento modesto no número de casos, indica que poucos eventos muito grandes puxam o total, e não um crescimento constante dos roubos cotidianos.
O que o usuário pode verificar antes de autorizar qualquer outra coisa
A tela de uma carteira não consegue mostrar um índice de juros nem um erro aritmético antes que sejam usados. Ela pode mostrar as permissões já concedidas, o endereço que um serviço pede que o usuário confie e as carteiras de agente que detêm permissão de negociação. A orientação da Hyprearn aponta para essa checagem: revogar primeiro a permissão anterior e só então conceder uma nova, em vez de acrescentar mais uma camada de permissões.
O caso Pennysia reforça ainda mais esse ponto. Os usuários queriam trocar um token, enquanto o relato descreve outros tokens saindo de suas carteiras sob permissões concedidas antes. Verificar quais tokens um contrato pode movimentar, e por quanto, importa tanto quanto conferir a própria negociação.
Os fundos devolvidos neste ano, onde o banco de dados os registra, somam cerca de US$ 8,25 milhões. Esse número está muito abaixo do valor tomado, então a recuperação segue sendo a exceção, e não o desfecho normal. As próximas atualizações mostrarão se a Hyprearn passa a ter um valor registrado, se a Kava Lend recupera algum recurso e se o total recente de trinta dias recua na direção do patamar anterior ou se mantém elevado.
Esse padrão já é claro o bastante para agir. As perdas deste conjunto não vieram de usuários enviando dinheiro para o endereço errado. Vieram de um número calculado de forma equivocada, de permissões concedidas antecipadamente e de agentes de negociação deixados no lugar. Enquanto os serviços não tornarem esses controles ocultos visíveis, o passo mais seguro para o usuário é tratar cada aprovação como um risco ativo e revisá-la antes da próxima negociação.
Fonte: DefiLlama · Data: