Trois vols de cryptomonnaies en deux jours ont emporté 3,71 millions de dollars, selon la base publique des piratages de DefiLlama, mise à jour le 14 novembre 2026. Pourquoi de telles pertes commencent-elles encore par des calculs et des autorisations que les utilisateurs ordinaires ne peuvent pas voir ? La réponse compte, car ce petit groupe d'incidents révèle un schéma derrière un total annuel bien plus élevé.
- Interface et infrastructure6,50474%
- Clés compromises7228.2%
- Ponts et inter-chaînes7018.0%
- Contrôle d’accès3714.2%
- Comptabilité des jetons et parts2542.9%
- Autres2332.7%
Ce groupe est modeste au regard du total enregistré pour l'année, mais ses mécanismes expliquent où va l'argent lorsqu'un seul chiffre ou une seule approbation tourne mal. Le relevé de DefiLlama attribue le plus gros vol à un indice d'intérêt de fournisseurs mal calculé, le plus petit à des autorisations déjà accordées par les utilisateurs, et le troisième à des agents de trading dont le périmètre restait flou. Ensemble, ils montrent un risque concentré là où l'écran d'un portefeuille n'affiche jamais rien.
Un indice d'intérêt de fournisseurs multiplié, puis transformé en capacité d'emprunt
Selon le relevé de DefiLlama, les attaquants ont exploité une erreur arithmétique dans le marché BUSD de Kava Lend. L'indice d'intérêt des fournisseurs, qui reflète les gains dus pour les fonds apportés, a été multiplié par 243 000 parce que l'offre effective derrière cet indice était extrêmement faible. Cette valeur gonflée a créé des droits de garantie bien supérieurs à ce que la position réelle justifiait.
Les emprunts ont suivi ces créances de garantie gonflées. Les attaquants ont emprunté du KAVA à répétition, puis ont soldé les prêts par un processus qui effaçait la dette tout en laissant un collatéral insuffisant, comme le décrit le relevé de DefiLlama. Le montant dérobé s'élève à 53,9 millions de KAVA.
Une grande partie de ces KAVA a été transférée vers BNB Chain et y a été vendue, selon le même relevé. Au niveau du pont Relay, 612 416 USDT liés au blanchiment ont été bloqués. Un pont peut donc interrompre une partie du produit d'un vol après coup, même s'il ne peut pas annuler un emprunt à l'intérieur du protocole de prêt.
Des autorisations accordées ont ouvert les portes plus petites
DefiLlama classe l'incident Pennysia, daté du 13 novembre, dans la catégorie Access Control, avec un appel externe arbitraire. Son relevé indique qu'un attaquant a utilisé des jetons malveillants pour franchir les contrôles de dépense, puis a exploité des autorisations déjà accordées par les utilisateurs pour déplacer des USDC, du wstETH et du YUNO depuis leurs portefeuilles via le contrat. La somme dérobée s'élève à 5 131 $, prélevée sur quatre utilisateurs d'Ethereum.
| Projet | Réseau | Dérobé | Type d’attaque |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | Comptabilité des jetons et parts |
| Pennysia | Ethereum | $5,131 | Contrôle d’accès |
| Hyprearn Perps | Hyperliquid L1 | non renseigné | Logique du protocole |
Hyprearn Perps, sur Hyperliquid L1, n'avait pas encore de montant enregistré dans la base. DefiLlama classe son type dans Protocol Logic, c'est-à-dire une faille dans les règles propres du service. L'équipe a signalé des opérations de trading non autorisées sur un petit nombre de comptes Hyperliquid ayant précédemment autorisé ses portefeuilles d'agents API, selon le relevé de la base.
Son équipe a révoqué de son côté les agents de trading existants et a invité les utilisateurs touchés à retirer leurs approbations directement via Hyperliquid avant d'autoriser de nouveaux agents. Ces agents disposaient d'une autorisation de trading sans autorisation de retrait. Le relevé relie donc tout impact financier à des opérations effectuées sans autorisation, et non à de l'argent retiré directement d'un portefeuille. La cause, le nombre de comptes touchés et les pertes totales restent non divulgués dans la base.
Une perte très importante tire le total annuel vers le haut
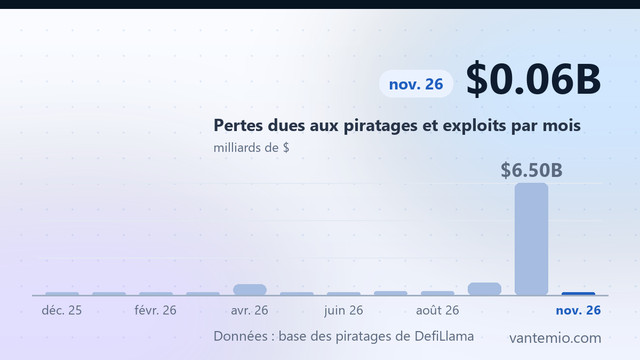
Depuis le début de l'année, la base recense 347 incidents et environ 8,79 milliards de dollars dérobés lorsque le montant est connu. À la même période de 2025, elle comptait 126 incidents et environ 2,64 milliards de dollars. Davantage d'incidents se sont produits, et bien plus d'argent a été dérobé, mais la répartition compte plus que l'un ou l'autre de ces totaux pris isolément.
Binance CEX, le 29 octobre, est l'incident le plus important de 2026 à ce jour, avec environ 6,36 milliards de dollars, dans la catégorie Frontend & Infrastructure. Cette étiquette renvoie aux systèmes exposés au public du service plutôt qu'à l'arithmétique interne d'un marché de prêt. Un seul incident représente donc la majeure partie du total enregistré pour l'année.
Sur les trente derniers jours précédant le 14 novembre, la base recense 45 incidents et environ 6,44 milliards de dollars. Les trente jours précédents comptent 32 incidents et environ 518,98 millions de dollars. La forte hausse des montants, face à une hausse modeste du nombre d'incidents, indique qu'un petit nombre d'événements très importants tire le total vers le haut, et non une augmentation régulière des vols ordinaires.
Ce que les utilisateurs peuvent vérifier avant d'autoriser quoi que ce soit d'autre
L'écran d'un portefeuille ne peut pas montrer un indice d'intérêt ni une erreur arithmétique avant qu'ils ne soient utilisés. Il peut en revanche montrer les autorisations déjà accordées, l'adresse qu'un service demande à l'utilisateur de faire confiance et les portefeuilles d'agents disposant d'une autorisation de trading. Le conseil d'Hyprearn renvoie à cette vérification : retirer d'abord l'ancienne approbation, puis en accorder une nouvelle, au lieu d'ajouter une couche d'autorisation supplémentaire.
Pennysia resserre encore le propos. Les utilisateurs voulaient échanger un jeton, alors que le relevé décrit d'autres jetons quittant leurs portefeuilles au titre d'autorisations accordées auparavant. Vérifier quels jetons un contrat peut déplacer, et pour quel montant, compte autant que vérifier l'échange lui-même.
Les fonds restitués cette année, là où la base les enregistre, s'élèvent à environ 8,25 millions de dollars. Ce chiffre reste très inférieur aux montants dérobés : la récupération demeure donc l'exception plutôt que l'issue normale. Les prochaines mises à jour diront si Hyprearn obtient un montant enregistré, si Kava Lend récupère des fonds et si le total des trente derniers jours revient progressivement vers le niveau de la période précédente ou reste élevé.
Ce constat est assez clair pour justifier d'agir. Les pertes de ce groupe ne viennent pas d'utilisateurs envoyant de l'argent à la mauvaise adresse. Elles viennent d'un chiffre mal calculé, d'autorisations accordées à l'avance et d'agents de trading laissés en place. Tant que les services ne rendent pas visibles ces contrôles cachés, la démarche la plus sûre pour un utilisateur est de considérer chaque approbation comme un risque bien réel et de la vérifier avant la prochaine opération.
Source: DefiLlama · Date: