Три криптовалютные кражи за два дня принесли $3,71 млн, согласно публичной базе взломов DefiLlama, обновлённой 14 ноября 2026 года. Почему такие потери по-прежнему начинаются с расчётов и разрешений, которых обычные пользователи не видят? Ответ важен потому, что этот небольшой кластер вскрывает схему, стоящую за куда более крупным годовым итогом.
- Сайт и инфраструктура6,50474%
- Компрометация ключей7228.2%
- Мосты между сетями7018.0%
- Контроль доступа3714.2%
- Учёт токенов и долей2542.9%
- Прочее2332.7%
Этот кластер мал по сравнению с зафиксированным за год итогом, но его механика объясняет, куда уходят деньги, когда одна цифра или одно одобрение оказываются неверными. В описании DefiLlama крупнейшая кража связана с ошибочно рассчитанным показателем начислений поставщикам, самая мелкая — с разрешениями, которые пользователи уже выдали, а третья — с торговыми агентами, чьи полномочия остались неясными. Вместе они показывают, что риск сосредоточен там, где экран кошелька ничего не отображает.
Показатель начислений поставщикам умножился, а затем стал основой для заимствований
По данным DefiLlama, злоумышленники использовали арифметическую ошибку на рынке BUSD в Kava Lend. Показатель начислений поставщикам, отражающий доход, причитающийся тем, кто предоставил средства, вырос в 243 000 раз, потому что фактический объём предложения, лежавший в основе этого показателя, был крайне мал. Раздутый показатель создал права на обеспечение, намного превышавшие реальную позицию.
За раздутыми требованиями последовали займы. Злоумышленники неоднократно занимали KAVA, а затем закрывали займы через процедуру, которая стирала долг, оставляя при этом слишком мало обеспечения, как описывает DefiLlama. Похищено было 53,9 млн KAVA.
Значительная часть этой KAVA была переведена в сеть BNB Chain и продана там, согласно тому же описанию. На мосту Relay было заблокировано 612 416 USDT, связанных с отмыванием. Таким образом, мост может перехватить часть вырученных средств после кражи, хотя он не в силах отменить займы внутри кредитного протокола.
Выданные разрешения открыли двери поменьше
DefiLlama относит инцидент Pennysia, датированный 13 ноября, к категории Access Control и связывает его с произвольным внешним вызовом. В описании говорится, что злоумышленник использовал вредоносные токены, чтобы обойти проверки лимитов расходования, а затем воспользовался разрешениями, которые пользователи уже выдали, чтобы через контракт вывести USDC, wstETH и YUNO из их кошельков. Похищенная сумма составила $5 131 у четырёх пользователей в Ethereum.
| Проект | Сеть | Похищено | Тип атаки |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | Учёт токенов и долей |
| Pennysia | Ethereum | $5,131 | Контроль доступа |
| Hyprearn Perps | Hyperliquid L1 | нет данных | Ошибка логики протокола |
Для Hyprearn Perps в сети Hyperliquid L1 сумма в базе пока не зафиксирована. DefiLlama относит его к типу Protocol Logic, то есть к изъяну в собственных правилах сервиса. По данным базы, команда сообщила о случаях несанкционированной торговли в небольшом числе аккаунтов Hyperliquid, которые ранее авторизовали его агентские кошельки API.
Команда проекта отозвала действовавших торговых агентов со своей стороны и рекомендовала пострадавшим пользователям удалить одобрения напрямую через Hyperliquid, прежде чем авторизовывать новых агентов. Эти агенты обладали разрешением на торговлю, но не на вывод средств. Таким образом, описание связывает любой финансовый ущерб с несанкционированной торговлей, а не с деньгами, напрямую выведенными из кошелька. Причина, число затронутых аккаунтов и общий ущерб в базе пока не указаны.
Одна очень крупная потеря перекашивает годовой итог
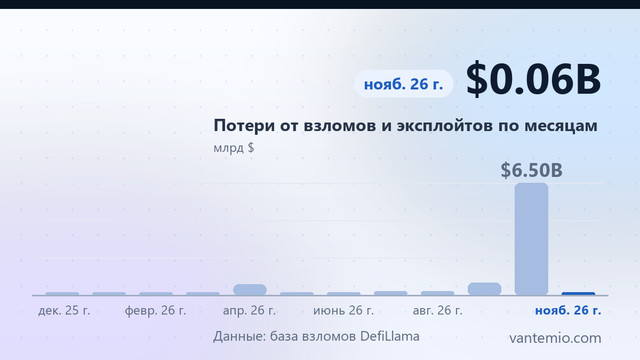
С начала года база насчитывает 347 инцидентов и около $8,79 млрд потерь там, где сумма известна. За тот же период 2025 года было 126 инцидентов и около $2,64 млрд. Инцидентов стало больше, и денег похищено гораздо больше, но распределение важнее любого из этих итогов по отдельности.
Крупнейший инцидент 2026 года на данный момент — Binance CEX от 29 октября, около $6,36 млрд, в категории Frontend & Infrastructure. Эта категория указывает на системы, доступные пользователям, а не на арифметику внутри кредитного рынка. Таким образом, один инцидент даёт большую часть зафиксированного за год итога.
За последние тридцать дней по 14 ноября база фиксирует 45 инцидентов и около $6,44 млрд. За тридцать дней до них — 32 инцидента и около $518,98 млн. Резкий рост суммы при умеренном росте числа случаев говорит о том, что итог определяет небольшое число очень крупных событий, а не устойчивый рост повседневных краж.
Что пользователи могут проверить, прежде чем что-либо ещё авторизовывать
Экран кошелька не может показать индекс процентов или арифметическую ошибку до того, как они будут использованы. Зато он может показать уже выданные одобрения, адрес, которому сервис просит доверять, и агентские кошельки, обладающие разрешением на торговлю. Совет Hyprearn указывает именно на такую проверку: сначала отозвать прежнее одобрение, затем выдать новое, вместо того чтобы добавлять ещё один уровень разрешений.
Pennysia сужает мысль ещё сильнее. Пользователи собирались обменять один токен, а в описании другие токены покидают их кошельки по разрешениям, выданным ранее. Проверить, какие токены и в каком объёме может перемещать контракт, так же важно, как и проверить саму сделку.
Возвращено в этом году, по данным базы, около $8,25 млн. Эта сумма намного ниже похищенного, так что возврат средств остаётся исключением, а не обычным исходом. Будущие обновления покажут, появится ли у Hyprearn зафиксированная сумма, вернёт ли Kava Lend какие-либо средства и приблизится ли недавний тридцатидневный итог к прежнему уровню или останется повышенным.
Эта схема достаточно ясна, чтобы действовать. Потери в этом кластере возникли не из-за того, что пользователи отправили деньги не на тот адрес. Их причиной стали ошибочно рассчитанный показатель, заранее выданные разрешения и неотозванные полномочия торговых агентов. Пока сервисы не сделают эти скрытые элементы контроля видимыми, самый безопасный шаг для пользователя — относиться к каждому одобрению как к действующему риску и пересматривать его перед следующей сделкой.
Источник: DefiLlama · Дата: