وفقًا لقاعدة بيانات الاختراقات العامة التابعة لـ DefiLlama والمحدَّثة في 14 نوفمبر 2026، أوقعت ثلاث سرقات للعملات المشفرة خلال يومين 3.71 ملايين دولار. فلماذا لا تزال هذه الخسائر تبدأ من حسابات وأذونات لا يستطيع المستخدم العادي رؤيتها؟ الجواب يهم لأن هذه المجموعة الصغيرة تكشف نمطًا يقف وراء إجمالي سنوي أكبر بكثير.
- الواجهة والبنية التحتية6,50474%
- اختراق المفاتيح7228.2%
- الجسور وعبر السلاسل7018.0%
- التحكم في الوصول3714.2%
- محاسبة الرموز والحصص2542.9%
- أخرى2332.7%
هذه المجموعة صغيرة إذا قيست بالإجمالي المسجَّل للسنة، غير أن آلياتها تفسّر أين يذهب المال حين يخطئ رقم واحد أو موافقة واحدة. يتتبّع سجل DefiLlama أكبر السرقات إلى رقم مورّد حُسب خطأً، وأصغرها إلى أذونات كان المستخدمون قد منحوها سلفًا، والثالثة إلى وكلاء تداول ظل نطاق صلاحياتهم غير واضح. وهي مجتمعة تُظهر أن الخطر يتركّز في مواضع لا تعرضها شاشة المحفظة قط.
رقم مورّد تضاعف، ثم تحوّل إلى قدرة اقتراض
وفقًا لسجل DefiLlama، استغل المهاجمون خطأً حسابيًا في سوق BUSD على Kava Lend. فقد ارتفع مؤشر فائدة المورّدين، الذي يتتبّع الأرباح المستحقة لمن قدّموا الأموال، 243,000 ضعف لأن المعروض الفعلي الكامن وراءه كان صغيرًا للغاية. وقد أنشأ ذلك الرقم المتضخّم مطالبات ضمان أكبر بكثير مما يبرّره المركز الحقيقي.
وتلا المطالبات المتضخّمة اقتراضٌ. فقد اقترض المهاجمون KAVA مرارًا، ثم أغلقوا القروض عبر عملية محت الدين مع ترك ضمان أقل مما ينبغي، على ما يصفه سجل DefiLlama. وبلغ المبلغ المسروق 53.9 مليون KAVA.
وانتقل معظم هذا الـ KAVA إلى BNB Chain وبِيع هناك، وفقًا للسجل نفسه. وعند جسر Relay جرى حظر 612,416 USDT مرتبطة بغسل الأموال. وهكذا يستطيع الجسر أن يقطع بعض العائدات بعد السرقة، وإن كان لا يستطيع عكس الاقتراض داخل بروتوكول الإقراض.
الأذونات الممنوحة فتحت الأبواب الأصغر
يُدرج DefiLlama حادثة Pennysia، المؤرَّخة في 13 نوفمبر، تحت فئة التحكم في الوصول، وتتضمن استدعاءً خارجيًا تعسفيًا. ويقول سجله إن مهاجمًا استخدم رموزًا خبيثة لتجاوز فحوص الإنفاق، ثم استعمل أذونات كان المستخدمون قد منحوها سلفًا لنقل USDC وwstETH وYUNO من محافظهم عبر العقد. وبلغ المبلغ المسروق 5,131 دولارًا، من أربعة مستخدمين على Ethereum.
| المشروع | الشبكة | المبلغ المأخوذ | نوع الهجوم |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | محاسبة الرموز والحصص |
| Pennysia | Ethereum | $5,131 | التحكم في الوصول |
| Hyprearn Perps | Hyperliquid L1 | غير مسجل | منطق البروتوكول |
أما Hyprearn Perps، على Hyperliquid L1، فلم يُسجَّل له مبلغ بعد في قاعدة البيانات. ويصنّف DefiLlama نوعه ضمن منطق البروتوكول، أي خلل في قواعد الخدمة نفسها. وقد أفصح الفريق عن تقارير بتداول غير مصرّح به في عدد صغير من حسابات Hyperliquid كان أصحابها قد فوّضوا محافظ وكلاء API الخاصة به قبل ذلك، وفقًا لسجل قاعدة البيانات.
وقد ألغى فريقه وكلاء التداول القائمين من جهته، ونصح المستخدمين المتأثرين بإزالة الموافقات مباشرة عبر Hyperliquid قبل تفويض وكلاء بدلاء. وكان لهؤلاء الوكلاء إذن بالتداول دون إذن بالسحب. ولذلك يربط السجل أي أثر مالي بتداول جرى دون تصريح، لا بأموال سُحبت مباشرة من محفظة. ولا يزال السبب وعدد الحسابات المتأثرة وإجمالي الخسائر غير معلن عنها في قاعدة البيانات.
خسارة واحدة ضخمة تُحني الإجمالي السنوي
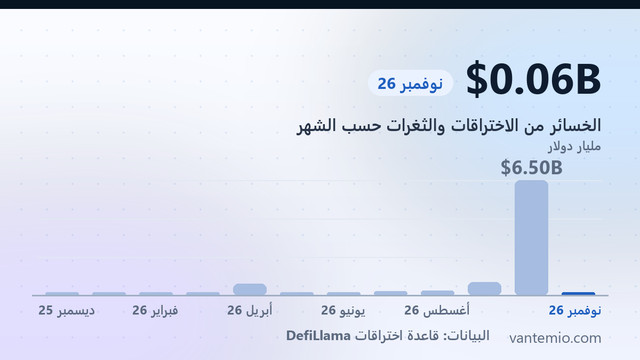
تحصي قاعدة البيانات حتى الآن هذا العام 347 حادثة ونحو 8.79 مليارات دولار مسروقة حيث يُعرف المبلغ. وفي الفترة المقابلة من 2025 سُجّلت 126 حادثة ونحو 2.64 مليارات دولار. فقد وقعت حوادث أكثر، وسُرق مال أكثر بكثير، غير أن التوزيع يهم أكثر من كلا الإجماليين منفردًا.
وتُعدّ Binance CEX، في 29 أكتوبر، أكبر حادثة في 2026 حتى الآن، بنحو 6.36 مليارات دولار، ضمن فئة الواجهة الأمامية والبنية التحتية. ويشير هذا التصنيف إلى الأنظمة التي تواجه الجمهور في الخدمة لا إلى الحسابات داخل سوق إقراض. وبذلك تستأثر حادثة واحدة بمعظم الإجمالي المسجَّل للسنة.
وعلى مدى الثلاثين يومًا الأخيرة حتى 14 نوفمبر، تسجّل قاعدة البيانات 45 حادثة ونحو 6.44 مليارات دولار. أما الثلاثون يومًا التي سبقتها فتحتوي على 32 حادثة ونحو 518.98 مليون دولار. والارتفاع الحاد في المال، مقابل ارتفاع متواضع في العدد، يشير إلى أن عددًا صغيرًا من الأحداث الضخمة يقود الإجمالي، لا إلى زيادة مطّردة في السرقات اليومية.
ما يمكن للمستخدم التحقق منه قبل تفويض أي شيء آخر
لا تستطيع شاشة المحفظة أن تعرض مؤشر فائدة أو خطأً حسابيًا قبل استخدامه. لكنها تستطيع أن تعرض الموافقات الممنوحة سلفًا، والعنوان الذي تطلب خدمةٌ من المستخدم الثقة به، ومحافظ الوكلاء الحائزة إذن التداول. ونصيحة Hyprearn تشير إلى هذا الفحص: إزالة الموافقة السابقة أولًا، ثم منح موافقة جديدة، بدلًا من إضافة طبقة أخرى من الأذونات.
وتضيّق Pennysia النقطة أكثر. فقد قصد المستخدمون مبادلة رمز واحد، بينما يصف السجل رموزًا أخرى تغادر محافظهم بموجب أذونات مُنحت سلفًا. والتحقق من الرموز التي قد يحرّكها عقد ما، وبأي مقدار، لا يقل أهمية عن التحقق من الصفقة نفسها.
وبلغت الأموال المستردة هذا العام، حيث تسجّلها قاعدة البيانات، نحو 8.25 ملايين دولار. وهذا الرقم أدنى بكثير من المبلغ المسروق، فتبقى الاستعادة استثناءً لا نتيجة معتادة. وستُظهر التحديثات المقبلة ما إذا كان Hyprearn سيُسجَّل له مبلغ، وما إذا كانت Kava Lend ستستعيد أي أموال، وما إذا كان إجمالي الثلاثين يومًا الأخيرة سينحسر نحو المستوى السابق أم سيبقى مرتفعًا.
والنمط واضح بما يكفي للتحرك بناءً عليه. فخسائر هذه المجموعة لم تأتِ من مستخدمين أرسلوا أموالهم إلى عنوان خاطئ، بل من رقم حُسب خطأً، ومن أذونات مُنحت مسبقًا، ومن وكلاء تداول تُركوا في مكانهم. وإلى أن تجعل الخدمات تلك الضوابط الخفية مرئية، فإن أسلم خطوة للمستخدم أن يتعامل مع كل موافقة كخطر قائم وأن يراجعها قبل الصفقة التالية.
المصدر: DefiLlama · التاريخ: