डेफीलामा (DefiLlama) के सार्वजनिक हैक डेटाबेस के 14 नवंबर 2026 को अद्यतन संस्करण के अनुसार, दो दिनों में तीन क्रिप्टो चोरियों में 37.1 लाख डॉलर (3.71 मिलियन डॉलर) निकाले गए। सवाल यह है कि ऐसे नुकसान आखिरकार उन गणनाओं और अनुमतियों से शुरू क्यों होते हैं जो आम उपयोगकर्ताओं को दिखती ही नहीं? इसका जवाब इसलिए अहम है क्योंकि यह छोटा समूह उस पैटर्न की ओर इशारा करता है जो साल भर के कहीं बड़े कुल आंकड़े के पीछे काम करता है।
- फ्रंटएंड और इंफ्रास्ट्रक्चर6,50474%
- कुंजी से समझौता7228.2%
- ब्रिज और क्रॉस-चेन7018.0%
- एक्सेस कंट्रोल3714.2%
- टोकन और शेयर लेखांकन2542.9%
- अन्य2332.7%
इस साल के दर्ज कुल आंकड़े के मुकाबले यह समूह छोटा है, लेकिन इसकी कार्यप्रणाली बताती है कि जब कोई एक आंकड़ा या मंजूरी गलत हो जाती है तो पैसा कहां जाता है। डेफीलामा के विवरण में सबसे बड़ी चोरी का कारण गलत तरीके से गणना किया गया सप्लायर आंकड़ा है, सबसे छोटी चोरी का कारण उपयोगकर्ताओं द्वारा पहले से दी गई अनुमतियां हैं, और तीसरी का कारण ऐसे ट्रेडिंग एजेंट हैं जिनका दायरा स्पष्ट नहीं रहा। ये तीनों मिलकर दिखाते हैं कि जोखिम उन जगहों पर केंद्रित है जिन्हें वॉलेट स्क्रीन कभी नहीं दिखाती।
आपूर्तिकर्ता आंकड़ा 243,000 गुना बढ़ा, फिर उधार लेने की क्षमता बन गया
डेफीलामा के विवरण के अनुसार, हमलावरों ने कावा लेंड (Kava Lend) के BUSD बाजार में एक अंकगणितीय त्रुटि का फायदा उठाया। सप्लायर ब्याज दर, जो धन जमा करने वालों को देय कमाई दर्शाती है, 243,000 गुना बढ़ गई क्योंकि उसके पीछे की प्रभावी सप्लाई बेहद कम थी। उस बढ़े हुए आंकड़े ने वास्तविक स्थिति से कहीं अधिक बड़े गिरवी दावे पैदा कर दिए।
उधार लेना उन बढ़े हुए दावों के अनुसार हुआ। डेफीलामा के विवरण के मुताबिक, हमलावरों ने बार-बार KAVA उधार लिया और फिर ऐसी प्रक्रिया से कर्ज बंद किया जिसमें कर्ज मिट गया लेकिन पीछे बहुत कम गिरवी रह गई। निकाली गई रकम 53.9 मिलियन KAVA थी।
उसी विवरण के अनुसार, इस KAVA का बड़ा हिस्सा BNB चेन पर भेजा गया और वहीं बेचा गया। रिले ब्रिज (Relay bridge) पर मनी लॉन्ड्रिंग से जुड़े 612,416 USDT रोक दिए गए। इसलिए एक ब्रिज चोरी के बाद कुछ आय को रोक सकता है, भले ही वह ऋण देने वाले प्रोटोकॉल के भीतर हुई उधारी को उलट नहीं सकता।
दी गई अनुमतियों ने छोटे दरवाजे खोल दिए
डेफीलामा ने पेनीसिया (Pennysia) की घटना को 13 नवंबर की तारीख के साथ एक्सेस कंट्रोल के तहत सूचीबद्ध किया है, जिसमें एक अनियंत्रित बाहरी कॉल (आर्बिट्रेरी एक्सटर्नल कॉल) शामिल है। उसके विवरण के अनुसार, एक हमलावर ने दुर्भावनापूर्ण टोकन का इस्तेमाल कर खर्च की जांच पास की और फिर उन अनुमतियों का उपयोग किया जो उपयोगकर्ता पहले ही दे चुके थे, ताकि कॉन्ट्रैक्ट के जरिए उनके वॉलेट से USDC, wstETH और YUNO निकाले जा सकें। निकाली गई कुल रकम 5,131 डॉलर थी, जो एथेरियम पर चार उपयोगकर्ताओं से निकाली गई थी।
| परियोजना | नेटवर्क | ली गई राशि | हमले का प्रकार |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | टोकन और शेयर लेखांकन |
| Pennysia | Ethereum | $5,131 | एक्सेस कंट्रोल |
| Hyprearn Perps | Hyperliquid L1 | दर्ज नहीं | प्रोटोकॉल लॉजिक |
हाइपरलिक्विड L1 (Hyperliquid L1) पर मौजूद हाइपर्न परप्स (Hyprearn Perps) के लिए डेटाबेस में अभी कोई रकम दर्ज नहीं है। डेफीलामा ने इसका प्रकार 'प्रोटोकॉल लॉजिक' (प्रोटोकॉल के अपने नियमों में खामी) बताया है। डेटाबेस के विवरण के अनुसार, टीम ने हाइपरलिक्विड के कुछ ही खातों में अनधिकृत ट्रेडिंग की खबरों का खुलासा किया, जिन खातों ने पहले हाइपर्न के API एजेंट वॉलेट को अधिकृत किया था।
टीम ने अपनी ओर से मौजूद ट्रेडिंग एजेंट रद्द कर दिए और प्रभावित उपयोगकर्ताओं से कहा कि नए एजेंट अधिकृत करने से पहले वे हाइपरलिक्विड के जरिए सीधे तौर पर मंजूरियां हटा दें। उन एजेंटों के पास ट्रेडिंग की अनुमति थी, निकासी की नहीं। इसलिए विवरण किसी भी वित्तीय असर को अनधिकृत ट्रेडिंग से जोड़ता है, वॉलेट से सीधे निकाले गए पैसे से नहीं। कारण, प्रभावित खातों की संख्या और कुल नुकसान डेटाबेस में अब भी दर्ज/उजागर नहीं हैं।
एक बहुत बड़ा नुकसान साल के कुल आंकड़े को मोड़ देता है
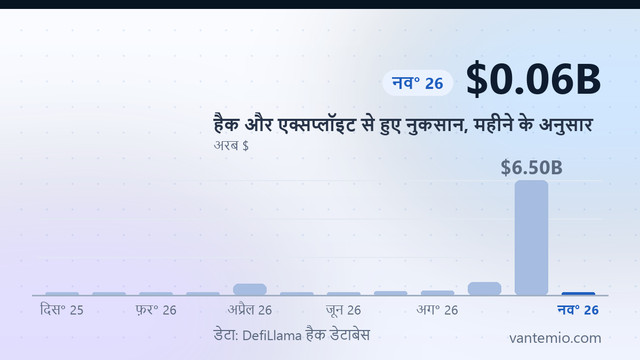
इस साल अब तक डेटाबेस में 347 घटनाएं और लगभग 8.79 अरब डॉलर की चोरी दर्ज है, जहां रकम ज्ञात है। 2025 की इसी अवधि में 126 घटनाएं और लगभग 2.64 अरब डॉलर दर्ज थे। घटनाएं अधिक हुईं और कहीं ज्यादा पैसा निकला, फिर भी इन दोनों कुल आंकड़ों से अधिक मायने इस बात का है कि नुकसान कैसे बंटा है।
29 अक्टूबर की बाइनेंस CEX (Binance CEX) घटना 2026 की अब तक की सबसे बड़ी घटना है, जो लगभग 6.36 अरब डॉलर की है और फ्रंटएंड एंड इंफ्रास्ट्रक्चर श्रेणी में आती है। यह लेबल किसी उधार बाजार के भीतर की गणना के बजाय सेवा के सार्वजनिक-मुख सिस्टमों की ओर इशारा करता है। इसलिए साल के दर्ज कुल आंकड़े का बड़ा हिस्सा एक ही घटना से आता है।
14 नवंबर तक के पिछले तीस दिनों में डेटाबेस में 45 घटनाएं और लगभग 6.44 अरब डॉलर दर्ज हैं। इनसे पहले के तीस दिनों में 32 घटनाएं और लगभग 518.98 मिलियन डॉलर दर्ज थे। घटनाओं की संख्या में मामूली बढ़ोतरी के मुकाबले रकम में तेज उछाल बताता है कि कुल आंकड़े को रोजमर्रा की चोरियों में स्थिर वृद्धि नहीं, बल्कि कुछ बहुत बड़ी घटनाएं आगे बढ़ा रही हैं।
कुछ और अधिकृत करने से पहले उपयोगकर्ता क्या जांच सकते हैं
एक वॉलेट स्क्रीन इस्तेमाल से पहले न तो ब्याज सूचकांक दिखा सकती है और न ही कोई अंकगणितीय त्रुटि। वह पहले से दी गई मंजूरियां, वह पता जिस पर कोई सेवा उपयोगकर्ता से भरोसा करने को कहती है, और ट्रेडिंग की अनुमति रखने वाले एजेंट वॉलेट दिखा सकती है। हाइपर्न की सलाह इसी जांच की ओर ले जाती है: पहले पुरानी मंजूरी हटाएं, फिर नई दें, अनुमति की एक और परत जोड़ने के बजाय।
पेनीसिया इस बात को और साफ करता है। उपयोगकर्ताओं का इरादा एक टोकन का लेन-देन करना था, जबकि विवरण बताता है कि पहले दी गई अनुमतियों के तहत उनके वॉलेट से दूसरे टोकन निकल रहे थे। यह जांचना कि कोई कॉन्ट्रैक्ट किन टोकन को और कितनी मात्रा में हिला सकता है, उतना ही जरूरी है जितना खुद सौदे को जांचना।
इस साल जहां डेटाबेस में दर्ज है, वहां लौटाई गई रकम लगभग 8.25 मिलियन डॉलर है। यह आंकड़ा निकाली गई रकम से कहीं नीचे है, इसलिए वसूली सामान्य नतीजा नहीं, बल्कि अपवाद बनी हुई है। आगे के अद्यतन बताएंगे कि हाइपर्न के लिए कोई रकम दर्ज होती है या नहीं, कावा लेंड कोई पैसा वसूल पाता है या नहीं, और हाल के तीस दिनों का कुल आंकड़ा घटकर पुराने स्तर की ओर आता है या ऊंचा बना रहता है।
यह पैटर्न कार्रवाई के लिए काफी साफ है। इस समूह के नुकसान उपयोगकर्ताओं के गलत पते पर पैसा भेजने से नहीं आए। वे एक गलत गणना किए गए आंकड़े से, पहले से दी गई अनुमतियों से और रद्द न किए गए ट्रेडिंग एजेंटों से आए। जब तक सेवाएं इन छिपे नियंत्रणों को दिखाने योग्य नहीं बनातीं, उपयोगकर्ता के लिए सबसे सुरक्षित कदम यही है कि हर मंजूरी को एक सक्रिय जोखिम माना जाए और अगले सौदे से पहले उसकी समीक्षा की जाए।
स्रोत: DefiLlama · तिथि: