DefiLlamaの公開ハックデータベース(2026年11月14日更新)によると、2日間に3件の暗号資産窃盗が発生し、合計371万ドルが奪われた。なぜこうした損失は、今なお一般ユーザーには見えない計算や権限から始まるのか。この問いが重要なのは、この小規模な一件群が、はるかに大きな年間総額の背景にあるパターンを浮き彫りにしているからだ。
- フロントエンドとインフラ6,50474%
- 鍵の漏洩7228.2%
- ブリッジとクロスチェーン7018.0%
- アクセス制御3714.2%
- トークンと持分の会計2542.9%
- その他2332.7%
この一件群は今年の記録済み総額に比べれば小さい。だがその仕組みは、一つの数値や一つの承認が狂ったときに資金がどこへ流れるかを説明してくれる。DefiLlamaの記録では、最大の窃盗は供給者への利息指標の計算ミスに、最小のものはユーザーがすでに付与していた権限に、3件目は権限範囲が不明瞭なままの取引エージェントにそれぞれ起因する。合わせて見ると、リスクがウォレット画面には決して表示されない場所に集中していることがわかる。
供給者指標が増幅され、借り入れ余力に変わった
DefiLlamaの記録によると、攻撃者はKava LendのBUSD市場における算術エラーを悪用した。資金を供給した人々への支払い分を追跡する供給者への利息指標が、その背後にある実効供給量が極端に小さかったために243,000倍に急上昇した。この水増しされた指標が、実際のポジションでは正当化できないほど大きな担保としての請求権を生み出した。
借り入れはこの水増しされた請求に沿って行われた。攻撃者はKAVAを繰り返し借り入れ、その後、DefiLlamaの記録が描くとおり、債務を消去しつつ残す担保を過少にする手続きで借り入れを返済して解消した。奪われた額は5390万KAVAに上る。
このKAVAの多くはBNB Chainに移され、そこで売却されたと同記録は伝える。Relayブリッジでは、資金洗浄に関連する612,416USDTがブロックされた。つまりブリッジは、貸付プロトコル内での借り入れを巻き戻すことはできなくても、窃盗後の収益の一部を中断させることはできる。
付与済みの権限が小さな扉を開けた
DefiLlamaは、11月13日付のPennysiaの事案をアクセス制御の分類で掲載しており、任意の外部呼び出しを含む事案として分類している。その記録によれば、攻撃者は悪意あるトークンを使って支出チェックを通過させ、その後、ユーザーがすでに付与していた権限を利用して、コントラクト経由でUSDC、wstETH、YUNOをウォレットから移動させた。奪われた額は5131ドルで、イーサリアム上の4人のユーザーが被害に遭った。
| プロジェクト | ネットワーク | 被害額 | 攻撃タイプ |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | トークンと持分の会計 |
| Pennysia | Ethereum | $5,131 | アクセス制御 |
| Hyprearn Perps | Hyperliquid L1 | 記録なし | プロトコルのロジック |
Hyperliquid L1上のHyprearn Perpsは、データベース上でまだ金額が記録されていないままである。DefiLlamaはその種類をプロトコルロジック、すなわちサービス自体のルール上の欠陥と分類している。データベースの記録によると、チームは、以前にAPIエージェントウォレットを承認していた少数のHyperliquidアカウントで無断取引の報告があったことを明らかにした。
チームは自陣側で既存の取引エージェントを失効させ、影響を受けたユーザーに対し、代替エージェントを承認する前にHyperliquid上で直接承認を解除するよう指示した。これらのエージェントには出金権限はなく、取引権限のみがあった。したがって同記録は、金銭的影響を、ウォレットから直接持ち出された資金ではなく、無断で行われた取引に結び付けている。原因、影響を受けたアカウント数、総損失はデータベース上で依然として開示されていない。
一件の巨額損失が年間総額を歪める
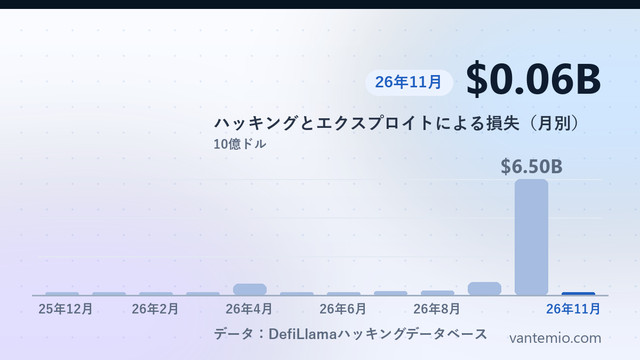
今年これまでにデータベースは347件の事案を数え、金額が判明しているものだけで約87億9000万ドルが奪われた。2025年の同時期は126件、約26億4000万ドルだった。事案数は増え、奪われた金額ははるかに増えたが、どちらの総額単独よりも分布のほうが重要だ。
10月29日のBinance CEXは、フロントエンド・インフラストラクチャ部門で約63億6000万ドルと、2026年最大の事案となっている。この分類は、貸付市場内部の算術ではなく、サービスのユーザー向けシステムを指す。したがって一件の事案が、今年の記録済み総額の大半を占めている。
11月14日までの直近30日間について、データベースは45件、約64億4000万ドルを記録している。その前の30日間は32件、約5億1898万ドルだ。件数の緩やかな増加に対して金額が急増していることは、日常的な窃盗が着実に増えているのではなく、ごく少数の非常に大きな事案が総額を押し上げていることを示す。
新たに何かを承認する前にユーザーが確認できること
ウォレット画面は、利息指標や算術エラーが利用される前にそれを表示することはできない。だが、すでに付与された承認、サービスがユーザーに信頼を求めるアドレス、取引権限を持つエージェントウォレットなら表示できる。Hyprearnの助言はまさにこの確認を指す。新たな権限の層を上乗せするのではなく、まず以前の承認を解除し、それから新しい承認を与えるべきだというのだ。
Pennysiaはこの点をさらに絞り込む。ユーザーは一つのトークンを交換するつもりだったが、記録によれば、以前に付与された権限の下で別のトークンがウォレットから出ていった。コントラクトがどのトークンを、いくらまで動かせるかを確認することは、取引そのものを確認するのと同じくらい重要だ。
データベースが記録している今年の返還資金は約825万ドルにとどまる。この額は奪われた金額をはるかに下回っており、回収は通常の結果ではなく例外であり続けている。今後の更新では、Hyprearnに金額が記録されるか、Kava Lendが資金を一部でも回収するか、直近30日間の総額が以前の水準に向けて落ち着くのか、それとも高止まりするのかが示されるだろう。
このパターンは行動に移すのに十分明確だ。この一件群の損失は、ユーザーが誤って送金先を間違えたことによるものではなかった。計算を誤った数値、事前に付与された権限、そして放置された取引エージェントによるものだった。サービスがこれらの隠れた制御を可視化するまで、ユーザーにとって最も安全な策は、あらゆる承認を常に有効なリスクとして扱い、次の取引の前に見直すことである。
出典: DefiLlama · 日付: