据DefiLlama于2026年11月14日更新的公开黑客数据库,两天内发生了三起加密盗窃事件,共造成371万美元损失。为什么这类损失仍然始于普通用户看不见的计算和授权?答案之所以重要,是因为这一小簇事件揭示了隐藏在远为庞大的年度总额背后的某种模式。
- 前端与基础设施6,50474%
- 密钥泄露7228.2%
- 跨链桥7018.0%
- 访问控制3714.2%
- 代币与份额记账2542.9%
- 其他2332.7%
相较于全年记录在案的总损失,这一小簇事件规模不大,但其运作机制解释了当某一个数字或某一项授权出错时,资金究竟流向何处。据DefiLlama的记录,其中最大的一起盗窃源于一个计算错误的供应方数值,最小的一起源于用户此前已授予的权限,第三起则涉及交易代理,其权限范围仍不明确。三者共同表明,风险集中在钱包界面从不显示的地方。
一个供应方数值被放大,随后变成了借贷能力
据DefiLlama的记录,攻击者利用了Kava Lend的BUSD市场中的一处算术错误。供应方利息数值本用于追踪应向资金供应者支付的收益,但由于其背后的有效供应量极小,该数值暴涨了243,000倍。这一被夸大的数值所产生的抵押债权远远超出了真实头寸所能支撑的规模。
借贷行为随之基于被夸大的债权展开。据DefiLlama的记录,攻击者反复借出KAVA,随后通过一个流程清偿贷款,该流程抹除了债务,却留下了过少的抵押品。被盗金额为5390万KAVA。
据同一记录,其中大部分KAVA被转移至BNB Chain并在那里出售。在Relay桥上,与洗钱相关的612,416 USDT被拦截。因此,桥可以在盗窃发生后中断部分赃款,尽管它无法逆转借贷协议内部的借款行为。
已授予的权限打开了较小的门
DefiLlama将Pennysia事件(日期为11月13日)归类为“访问控制”,涉及任意外部调用。其记录称,攻击者利用恶意代币通过支出检查,然后动用用户此前已授予的权限,通过合约从他们的钱包中转走USDC、wstETH和YUNO。被盗金额为5,131美元,涉及以太坊上的四名用户。
| 项目 | 网络 | 被盗金额 | 攻击类型 |
|---|---|---|---|
| Kava Lend | Kava | $3.70 million | 代币与份额记账 |
| Pennysia | Ethereum | $5,131 | 访问控制 |
| Hyprearn Perps | Hyperliquid L1 | 未记录 | 协议逻辑 |
Hyperliquid L1上的Hyprearn Perps在数据库中尚未记录金额。DefiLlama将其类型列为“协议逻辑”,即服务自身规则中的缺陷。据数据库记录,该团队披露了少数Hyperliquid账户存在未经授权交易的报告,这些账户此前曾授权其API代理钱包。
该团队已在其一侧撤销现有的交易代理,并告知受影响用户直接通过Hyperliquid移除授权,然后再授权替换代理。这些代理拥有交易权限,但没有提款权限。因此,该记录将任何财务影响归因于未经授权的交易,而非直接从钱包中取走的资金。原因、受影响账户数量及总损失在数据库中仍未披露。
一笔巨额损失扭动了年度总额
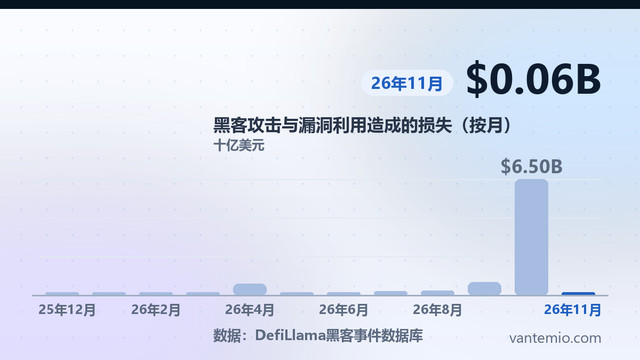
截至今年,数据库统计了347起事件,在已知金额的情况下共约87.9亿美元被盗。2025年同期为126起事件,约26.4亿美元。事件数量更多,被盗金额也远高于去年,但分布情况比这两个总额中的任何一个都更为重要。
10月29日的Binance CEX是2026年迄今最大的事件,约63.6亿美元,属于“前端与基础设施”类别。这一标签指向的是服务面向公众的系统,而非借贷市场内部的算术。因此,单起事件就占了全年记录总额的大部分。
截至11月14日的过去三十天内,数据库记录了45起事件,约64.4亿美元。此前三十天则有32起事件,约5.1898亿美元。金额的急剧上升与数量的温和上升形成对比,这表明推动总额的是少数几起超大型事件,而非日常盗窃的稳步增加。
用户在授权任何其他操作前可以核查什么
钱包界面无法在被利用之前显示利息指数或算术错误。但它可以显示已授予的授权、服务要求用户信任的地址,以及持有交易权限的代理钱包。Hyprearn的建议正指向这一核查:先清除此前的授权,再授予新的授权,而不是再叠加一层权限。
Pennysia进一步缩小了问题范围。用户本意是兑换一种代币,而记录显示其他代币在此前授予的权限下从他们的钱包中流出。核查合约可以移动哪些代币、可以移动多少,与核查交易本身同样重要。
今年数据库记录在案的返还资金约为825万美元。这一数字远低于被盗金额,因此追回仍属例外而非常态。未来的更新将显示Hyprearn是否会记录金额、Kava Lend能否追回任何资金,以及近三十天的总额是向此前水平回落还是保持高位。
这一模式已足够清晰,可以据此采取行动。这一簇事件中的损失并非源于用户将资金发送到错误地址。它们源于一个计算错误的数值、事先授予的权限,以及被留在原地的交易代理。在服务让这些隐藏的控制变得可见之前,对用户而言最安全的做法是将每一项授权都视为实时风险,并在下一次交易前加以审查。
来源: DefiLlama · 日期: