आप क्या सीखेंगे
- साइट का पता कहाँ देखें और ताले का असली मतलब क्या है
- खोज में विज्ञापन और आधिकारिक साइट में फ़र्क कैसे करें
- बैंक के नकली पेज को किन संकेतों से पहचानें
- मज़बूत पासवर्ड कैसे बनाएँ और लॉगिन को कोड से कैसे सुरक्षित करें
- कार्ड ब्लॉक होने का संदेश आए तो क्या करें
आपको क्या चाहिए
- ब्राउज़र वाला फ़ोन या कंप्यूटर
- बिना जल्दबाज़ी के 10 मिनट
- इंटरनेट ट्रेनर: असली साइटों के बिना अभ्यास ब्राउज़र
मुख्य शब्द
- ब्राउज़र
- वह प्रोग्राम जिसमें साइटें खुलती हैं: Chrome, Safari, Firefox, Edge और अन्य।
- साइट का पता
- एड्रेस बार में साइट का नाम, जैसे vantemio.com। इससे पता चलता है कि आप कहाँ हैं।
- फ़िशिंग
- ऐसा धोखा जिसमें ठग असली साइट की नकल बनाते हैं या बैंक के नाम से संदेश भेजते हैं, ताकि आपसे पासवर्ड, कार्ड नंबर या कोड निकलवा सकें।
- दो-चरण जाँच
- दो चरणों में लॉगिन: पासवर्ड, फिर ऐप या SMS से आया कोड। पासवर्ड चोरी हो जाए तब भी कोड के बिना लॉगिन नहीं हो सकता।
कदम-दर-कदम
तस्वीरों पर नारंगी नंबर टेक्स्ट के नंबरों से मेल खाते हैं। तस्वीर को पूरा देखने के लिए उस पर क्लिक करें।
- 01
हर बार पता जाँचें
एड्रेस बार (नंबर 1) बताता है कि आप किस साइट पर हैं। पहले स्लैश से पहले का साइट-नाम देखें: यहाँ वह mybank.example है। अकाउंट में लॉगिन करने या जानकारी डालने से पहले हर बार इसे मिलाएँ।
“वापस” बटन (नंबर 2) पिछले पेज पर ले जाता है। पते के पास का ताला सिर्फ़ एक बात बताता है: कनेक्शन एन्क्रिप्टेड है (नंबर 3)। इससे साइट के ईमानदार होने का सबूत नहीं मिलता, ठगों की साइटों पर भी ताला होता है।
- बैंक और ज़रूरी सेवाएँ बुकमार्क से खोलें या पता खुद टाइप करें
- साइट का नाम पूरा, अक्षर-अक्षर पढ़ें
- सिर्फ़ ताला देखकर साइट पर भरोसा न करें
- जिस साइट का पता आप पहचानते नहीं, वहाँ पासवर्ड न डालें
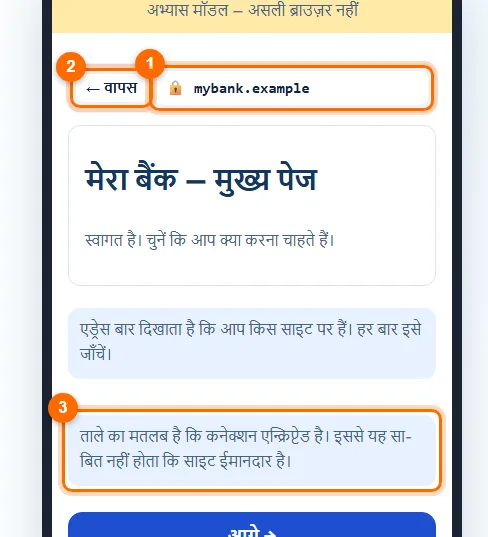
एड्रेस बार, “वापस” बटन और ताले का संकेत। - 02
विज्ञापन और खोज के नतीजों में फ़र्क करें
आप बिजली-पानी का बिल भरने का तरीका खोज रहे हैं (नंबर 1)। सबसे ऊपर अक्सर “विज्ञापन” लिखा ऐड होता है (नंबर 2): यह जगह खरीदी गई है, और “कोई शुल्क नहीं” का वादा किसी बात की गारंटी नहीं है।
सेवा की आधिकारिक साइट (नंबर 3) नीचे हो सकती है। क्लिक करने से पहले पता जाँचें: city-services.example सेवा के नाम से मेल खाता है, जबकि pay-fast.example कोई बाहरी साइट है।
सुझाव। अगर आपको आधिकारिक पता मालूम है, तो उसे बुकमार्क कर लें और हर बार दोबारा न खोजें।
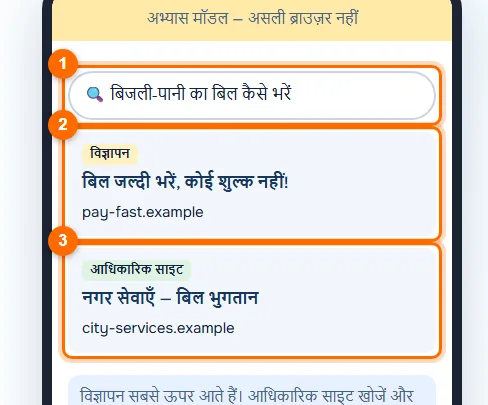
खोज के नतीजे: “विज्ञापन” लिखा हुआ ऐड और आधिकारिक साइट। - 03
बैंक का नकली पेज पहचानें
पेज बैंक जैसा दिखता है, पर पता अलग है (नंबर 1): mybank.example की जगह mybank-login.example। ठग असली नाम में login, secure या verify जैसे शब्द जोड़ देते हैं, या एक अक्षर या पते का अंत बदल देते हैं।
फ़ॉर्म कार्ड नंबर और SMS वाला कोड माँगता है (नंबर 2)। असली बैंक लिंक से खुले पेज पर ये दोनों एक साथ कभी नहीं माँगता: SMS का कोड लॉगिन या भुगतान की पुष्टि के लिए होता है। सही कदम स्क्रीन पर बताया गया है (नंबर 3): पेज बंद करें और कुछ भी न डालें।
ज़रूरी। अगर आप जानकारी डाल चुके हैं, तो तुरंत कार्ड के पीछे लिखे नंबर पर बैंक को कॉल करें और कार्ड ब्लॉक करवाएँ।
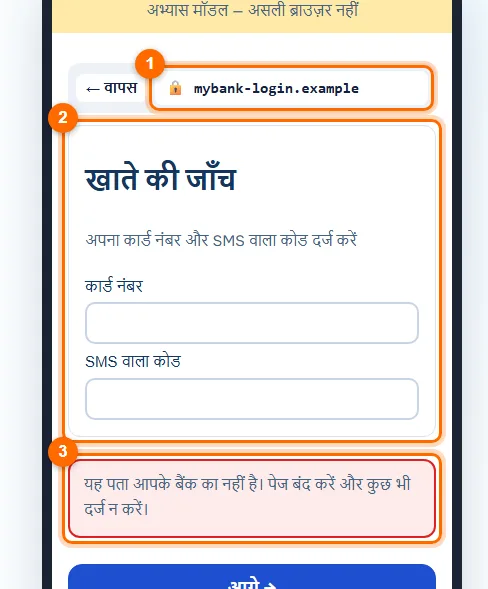
नकली पेज कार्ड नंबर और SMS वाला कोड माँगता है। - 04
हर साइट के लिए लंबा पासवर्ड बनाएँ
“नया पासवर्ड” फ़ील्ड (नंबर 1) में छोटे अक्षर-चिह्नों की जगह लंबा वाक्य डालना बेहतर है। चार आसान शब्द, जैसे “दीया-बादल-गिटार-उत्तर”, “Qw3rty!” से ज़्यादा मज़बूत हैं: ऐसा वाक्य याद रखना आसान और अंदाज़ा लगाना कठिन है।
स्क्रीन के सुझाव (नंबर 2) मुख्य बात याद दिलाते हैं: हर साइट का अपना पासवर्ड, और ज़रूरी अकाउंट पर दो-चरण जाँच चालू। एक साइट हैक हो जाए तो बाकी अकाउंट सुरक्षित रहते हैं।
- पासवर्ड ब्राउज़र या फ़ोन के पासवर्ड मैनेजर में रखें
- ईमेल, बैंक और सोशल मीडिया पर कोड वाला लॉगिन चालू करें
- कई साइटों पर एक ही पासवर्ड न रखें
- SMS के कोड किसी को न बताएँ, “बैंक कर्मचारी” को भी नहीं
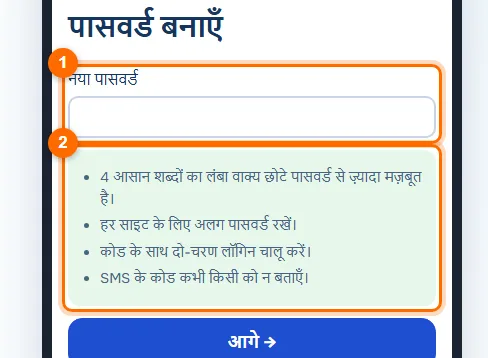
नए पासवर्ड का फ़ील्ड, पासवर्ड और कोड वाले लॉगिन के सुझाव। - 05
धोखाधड़ी वाला संदेश मिटा दें
अनजान नंबर से संदेश आया: “आपका कार्ड ब्लॉक है, लिंक खोलें” (नंबर 1)। ठग डर और जल्दबाज़ी का दबाव बनाते हैं ताकि आप सोच न पाएँ। लिंक न खोलें।
स्क्रीन का सुझाव (नंबर 2) बताता है: बैंक ऐसे लिंक नहीं भेजता। शक हो तो कार्ड के पीछे लिखे नंबर पर बैंक को कॉल करें। ट्रेनर में “संदेश मिटाएँ” दबाएँ (नंबर 3)।
सुझाव। धोखाधड़ी के संकेत: जल्दबाज़ी, ब्लॉक होने की धमकी, “अनलॉक” का लिंक, कोड या कार्ड की जानकारी माँगना।
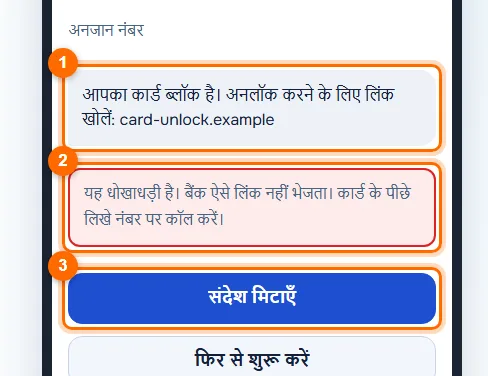
“कार्ड ब्लॉक” का संदेश, सुझाव और मिटाने का बटन।
आम गलतियाँ और सही तरीका
“साइट पर ताला है, यानी वह भरोसेमंद है”
ताले का मतलब सिर्फ़ एन्क्रिप्शन है। साइट का नाम पूरा जाँचें।
खोज का पहला लिंक दबा देना
सबसे ऊपर अक्सर विज्ञापन होता है। “विज्ञापन” का निशान देखें और पता जाँचें।
ईमेल, बैंक और सोशल मीडिया के लिए एक ही पासवर्ड
एक साइट हैक हो तो सारे अकाउंट खुल जाते हैं। हर साइट का अलग पासवर्ड रखें।
ब्लॉक होने वाले SMS के लिंक पर जाना
कार्ड पर लिखे नंबर पर बैंक को कॉल करें: बैंक अनलॉक के लिंक नहीं भेजता।
खुद को परखें
पहले मन में जवाब सोचें, फिर उत्तर खोलें।
1क्या एड्रेस बार में ताले वाली साइट पक्का सुरक्षित होती है?उत्तर
नहीं। ताले का मतलब है कि कनेक्शन एन्क्रिप्टेड है। ठगों की साइट पर भी ताला हो सकता है, इसलिए साइट का नाम जाँचें।
2कौन-सा पता असली है: mybank.example या mybank-login.example?उत्तर
mybank.example। login, secure या verify जैसे जोड़े गए शब्द नकली साइटों की आम चाल हैं।
3कार्ड अनलॉक करने के लिंक वाला SMS आया। क्या करें?उत्तर
लिंक न खोलें, संदेश मिटाएँ और कार्ड के पीछे लिखे नंबर पर बैंक को कॉल करें।
संक्षेप में
ताले को नहीं, साइट के पते को जाँचें। विज्ञापन और आधिकारिक साइट में फ़र्क करें, लिंक से खुले पेजों पर कार्ड नंबर और कोड न डालें, और दो-चरण जाँच के साथ लंबे, अलग-अलग पासवर्ड रखें। “ब्लॉक” वाले संदेशों पर कार्ड पर लिखे नंबर पर बैंक को कॉल करें।